Безопасность
Ограничение попыток входа и блокировка IP, защита логина от перебора, отключение редактора файлов, атрибуты внешних ссылок, контроль обновлений плагинов.
Где найти: WP eLDeR Addon→вкладка «Безопасность»
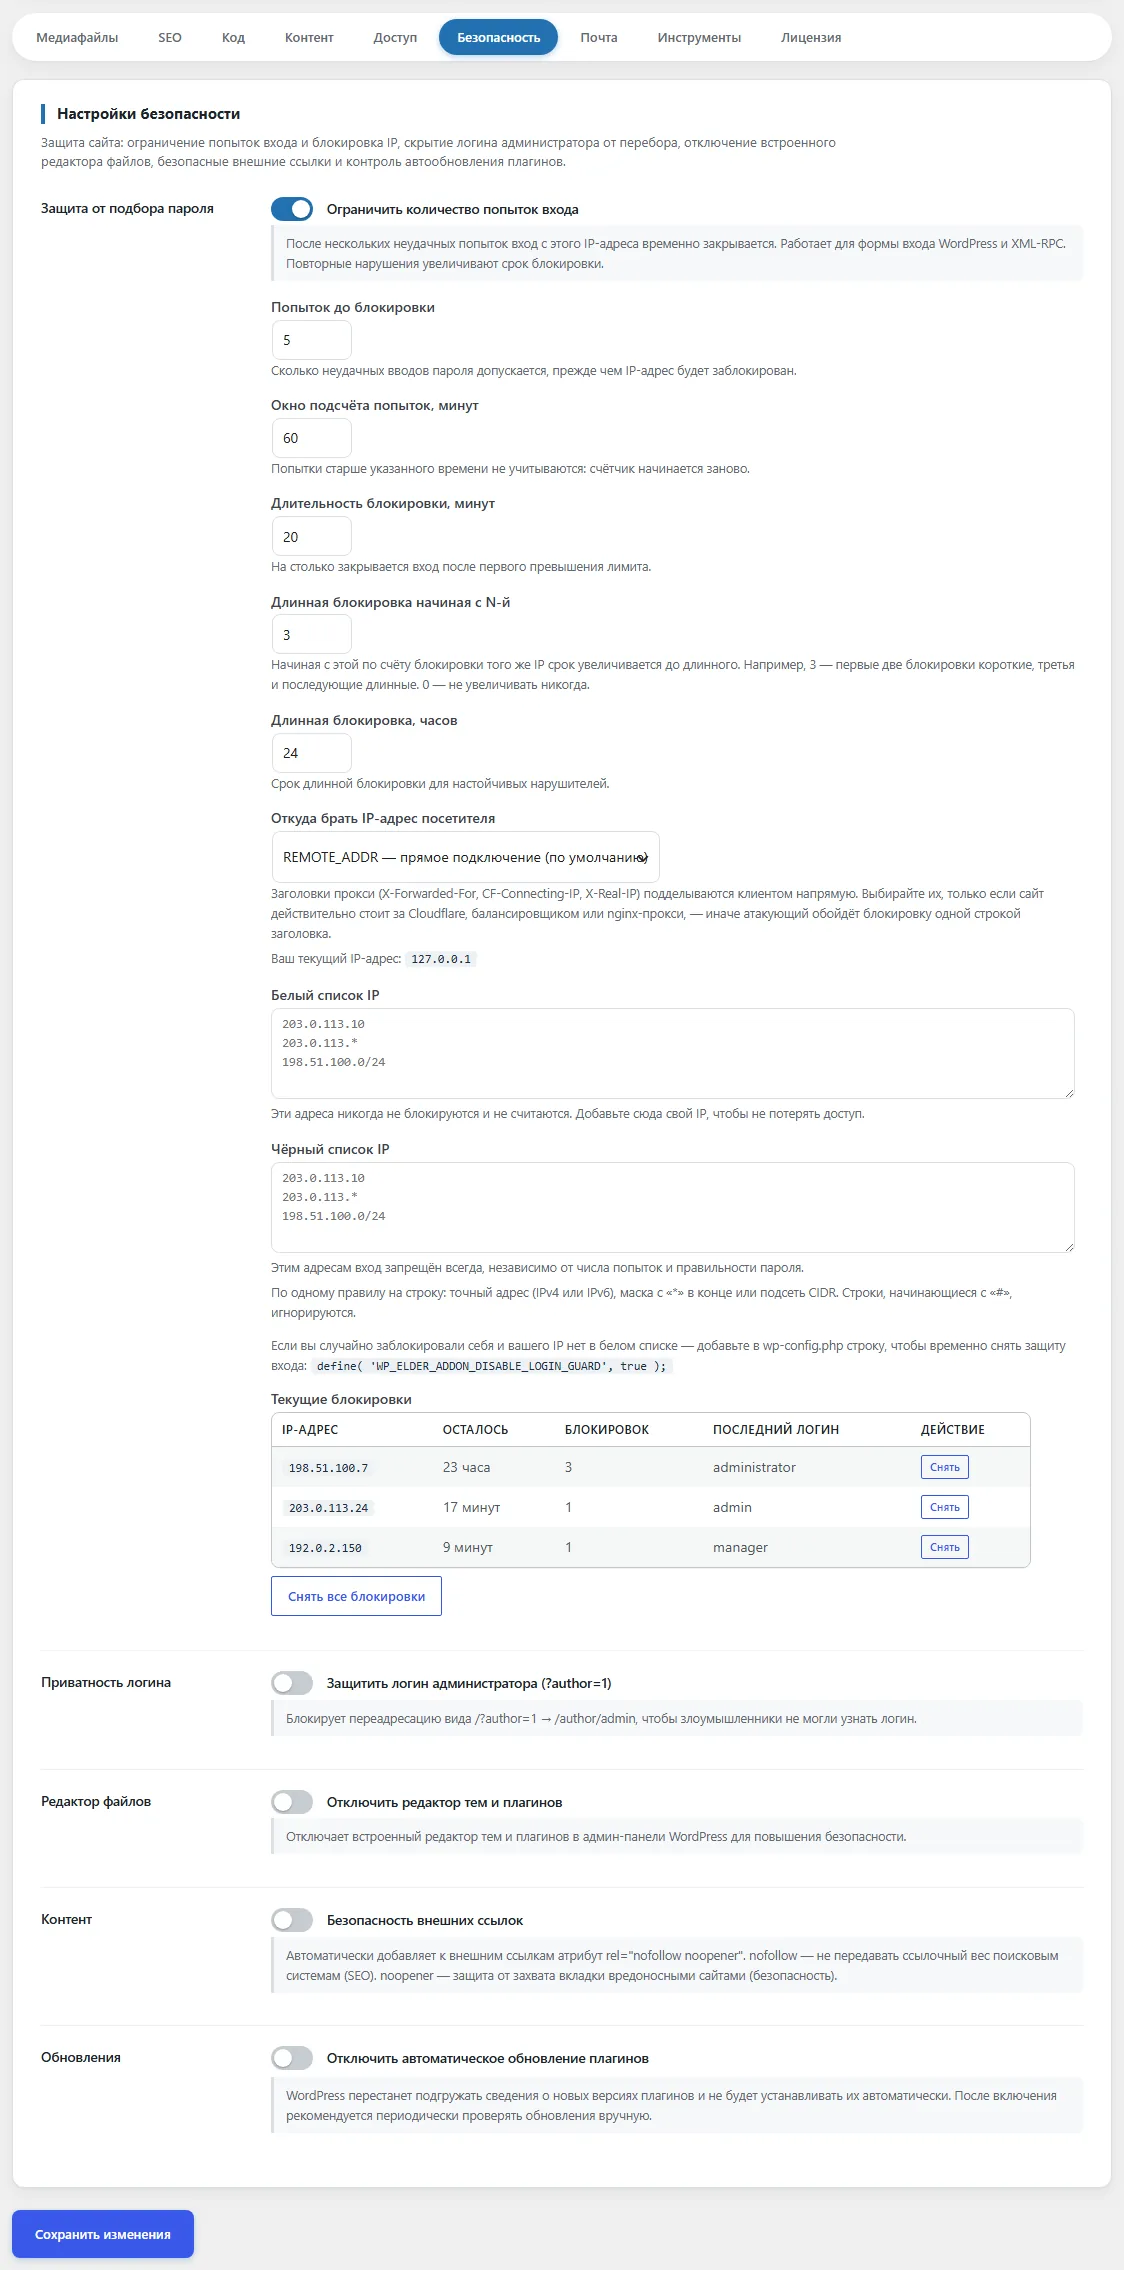
Настройки
Защита от подбора пароля
После нескольких неудачных попыток вход с этого IP-адреса временно закрывается. Работает для формы входа WordPress и XML-RPC. Повторные нарушения увеличивают срок блокировки.
После включения раскрываются параметры ниже. Защищает форму входа и XML-RPC. При неудачной попытке под формой входа показывается, сколько попыток осталось; заблокированный адрес не войдёт даже с верным паролем, пока не истечёт срок.
При активных Limit Login Attempts Reloaded, Wordfence, Solid Security, All In One WP Security, Loginizer или WP Cerber функция гасится автоматически.
Сколько неудачных вводов пароля допускается, прежде чем IP-адрес будет заблокирован.
Считаются только неудачные вводы пароля. Успешный вход обнуляет счётчик этого IP.
Попытки старше указанного времени не учитываются: счётчик начинается заново.
Например, при 60 минутах пять ошибок в разные дни не приведут к блокировке.
На столько закрывается вход после первого превышения лимита.
Короткая блокировка: отсекает случайные ошибки людей, но не мешает им зайти позже.
Начиная с этой по счёту блокировки того же IP срок увеличивается до длинного. Например, 3 — первые две блокировки короткие, третья и последующие длинные. 0 — не увеличивать никогда.
Счётчик блокировок одного IP помнится ещё 12 часов после окончания последней — этого хватает, чтобы бот, вернувшийся после паузы, получил длинный срок.
Срок длинной блокировки для настойчивых нарушителей.
От 1 до 720 часов (30 дней).
Заголовки прокси (X-Forwarded-For, CF-Connecting-IP, X-Real-IP) подделываются клиентом напрямую. Выбирайте их, только если сайт действительно стоит за Cloudflare, балансировщиком или nginx-прокси, — иначе атакующий обойдёт блокировку одной строкой заголовка.
- REMOTE_ADDR — прямое подключение (по умолчанию)
- X-Forwarded-For — сайт за прокси/балансировщиком
- CF-Connecting-IP — сайт за Cloudflare
- X-Real-IP — сайт за nginx-прокси
| Вариант | Когда выбирать |
|---|---|
| REMOTE_ADDR (по умолчанию) | сайт работает напрямую, без прокси — подделать невозможно |
| CF-Connecting-IP | сайт за Cloudflare |
| X-Forwarded-For | сайт за балансировщиком или прокси хостинга |
| X-Real-IP | nginx-прокси перед сайтом |
Под списком показан «Ваш текущий IP-адрес», определённый по выбранному источнику.
127.0.0.1: тогда одна блокировка закрывает вход всем. Обратный случай опаснее: если выбрать заголовок прокси на сайте без прокси, бот подставит любой адрес и обойдёт защиту.Эти адреса никогда не блокируются и не считаются. Добавьте сюда свой IP, чтобы не потерять доступ.
Подсказка в пустом поле: 203.0.113.10, 203.0.113.*, 198.51.100.0/24
Белый список проверяется первым: эти адреса не блокируются, их попытки не считаются, даже если адрес есть в чёрном списке. Впишите сюда свой IP. Форматы:
203.0.113.10        # точный адрес (IPv4 или IPv6)
203.0.113.*         # маска: «*» в конце
198.51.100.0/24     # подсеть CIDR
# строка-комментарийЭтим адресам вход запрещён всегда, независимо от числа попыток и правильности пароля.
Подсказка в пустом поле: 203.0.113.10, 203.0.113.*, 198.51.100.0/24
Вход запрещён всегда, даже с верным паролем, без подсчёта попыток. Неверные строки при сохранении отбрасываются.
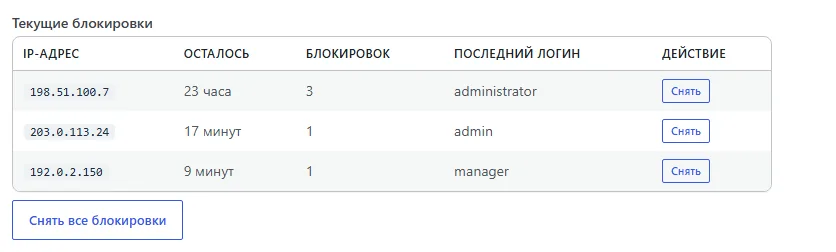
Текущие блокировки
Внизу блока — таблица заблокированных адресов: IP, сколько осталось, число блокировок и последний логин, под которым пытались войти. Кнопка «Снять» разблокирует адрес и сбрасывает его счётчик эскалации, «Снять все блокировки» — все адреса сразу.
Если вы заблокировали себя
- Подождите окончания срока или зайдите с другого устройства / мобильного интернета — адрес будет другим.
- Либо добавьте в
wp-config.phpстроку ниже: защита входа отключится, кнопки снятия блокировок продолжат работать. - Войдите, снимите блокировку, впишите свой IP в белый список и удалите строку из
wp-config.php.
define( 'WP_ELDER_ADDON_DISABLE_LOGIN_GUARD', true );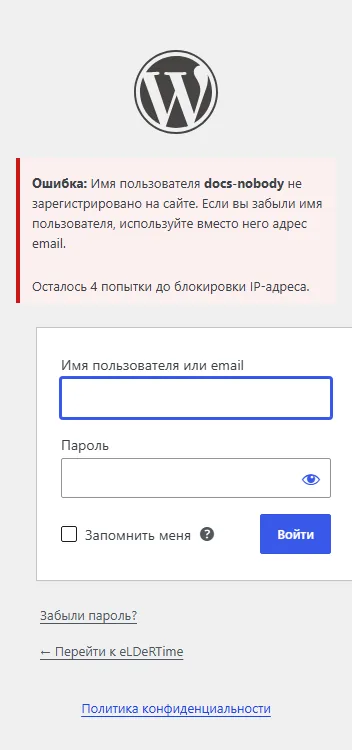
Блокирует переадресацию вида /?author=1 → /author/admin, чтобы злоумышленники не могли узнать логин.
Запросы вида /?author=1 отвечают 404 вместо перенаправления на /author/логин/, по которому видно имя пользователя.
/wp-json/wp/v2/users). Чтобы закрыть и этот путь, включите «Отключить JSON REST API» или задайте пользователям «Отображаемое имя», отличное от логина.Отключает встроенный редактор тем и плагинов в админ-панели WordPress для повышения безопасности.
Убирает Внешний вид→Редактор файлов темы и Плагины→Редактор файлов плагинов (как константа DISALLOW_FILE_EDIT). Если злоумышленник получит доступ к админке, он не сможет через редактор выполнить код на сервере, а вы не уроните сайт опечаткой в functions.php.
Автоматически добавляет к внешним ссылкам атрибут rel="nofollow noopener". nofollow — не передавать ссылочный вес поисковым системам (SEO). noopener — защита от захвата вкладки вредоносными сайтами (безопасность).
Ссылкам на другие домены в тексте записей (и в комментариях, если в них разрешён HTML) добавляется rel="nofollow noopener"; существующие значения rel сохраняются. Ссылки на свой домен (с www. и без) и якоря не меняются. В базе ничего не меняется — атрибут добавляется при выводе.
nofollow на всех внешних ссылках — спорная практика для SEO: ссылки на авторитетные источники ничего не отнимают у сайта. Включайте, если в текстах много пользовательских или рекламных ссылок.WordPress перестанет подгружать сведения о новых версиях плагинов и не будет устанавливать их автоматически. После включения рекомендуется периодически проверять обновления вручную.
WordPress перестаёт показывать доступные обновления плагинов и не устанавливает их автоматически.